
서론: 출력 가드레일의 환상과 ‘마스킹-재호출 루프’의 실체
금융권과 헬스케어 등 규제 산업에서 내부 개발자 플랫폼(IDP) 상에 LLM 에이전트를 배포하려 할 때, 가장 먼저 마주하는 장벽은 단연 ‘민감정보 보호’입니다. 대부분의 조직은 LLM 출력 단에 가드레일을 부착해 주민등록번호, 계좌번호, 환자 식별 정보 등을 [MASK_SSN_001], [MASK_ACCT_002] 형태의 토큰으로 강제 치환하는 방식으로 1차 방어선을 구축합니다. 그러나 제가 현장에서 겪은 가장 치명적인 문제는 ‘출력 마스킹이 완료되었다는 안도감’이 바로 다음 턴(Next Turn)에서 ‘마스킹 탈피(De-masking) 공격 표면’이자 ‘API 스키마 장애’의 시발점이 된다는 점이었습니다.
- 출력 가드레일만으로는 에이전트의 재호출 루프에서 발생하는 민감정보 누출과 역치환 오류를 완벽히 막을 수 없습니다.
- 신뢰 구역(Trust Zone)과 외부 송신을 분리하는 이그레스(Egress) 전용 역치환 게이트 아키텍처가 필수적입니다.
- 3중 검증 파이프라인을 통해 API 오류율 0%와 규제 컴플라이언스 준수를 동시에 달성할 수 있습니다.
LLM이 생성한 마스킹 토큰이 단순 텍스트 응답으로 끝나는 것이 아니라, 에이전트 워크플로우 상의 후속 도구(Tool) 호출 인자(Argument)로 재주입되는 순간, 시스템은 두 가지 치명적 리스크에 직면합니다. 첫째, 해당 도구가 ‘안전 구역(Trusted Zone)’ 밖의 외부 API라면 마스킹 토큰 그대로 전송되어 스키마 검증 실패(amount 필드에 문자열 [MASK_...] 주입)로 인한 장애를 유발합니다. 둘째, 악의적 프롬프트 인젝션이나 LLM 자체의 환각에 의해 “마스킹된 값의 앞자리는 94…” 식의 역추론 유출이 발생하여 컴플라이언스 위반으로 직결됩니다. 본 아티클은 이러한 ‘마스킹-재호출 루프(Masking-Re-call Loop)’를 원천 차단하기 위해 저희 팀이 구현한 ‘동적 역치환 게이트(De-masking Gate)’와 ‘이그레스 가드레일 파이프라인(Egress Guardrail Pipeline)’의 아키텍처, 구현 상세, 그리고 운영 거버넌스 체계를 실무 관점에서 심층 해설합니다.
1. 마스킹-재호출 루프의 치명적 결함: 출력 가드레일의 사각지대
기존 가드레일 아키텍처의 맹점은 ‘마스킹을 출력 시점의 종단 처리(Terminal Processing)’로 간주한다는 데 있습니다. 단일 턴(Single-turn) 챗봇이라면 출력 마스킹으로 충분하지만, 도구 체이닝(Tool Chaining)을 수행하는 자율 에이전트 환경에서는 이야기가 완전히 달라집니다.
동작 메커니즘과 장애 시나리오
에이전트가 “고객 A의 계좌 잔액 조회 후 이체 실행”이라는 복합 태스크를 수행한다고 가정해 보겠습니다.
1. 1차 호출(조회): LLM이 get_balance(account_id="123-456-789") 호출 → 가드레일에서 account_id를 [MASK_ACCT_001]로 치환하여 로그/응답 기록.
2. 문제의 2차 호출(이체): LLM이 이전 컨텍스트를 참조해 transfer(from_account="[MASK_ACCT_001]", to_account="987-654-321", amount=10000) 생성.
3. 장애 발생: transfer API 스키마상 from_account는 정규식 ^\d{3}-\d{3}-\d{3}$를 요구합니다. 마스킹 토큰 [MASK_ACCT_001]이 그대로 인자로 전달되어 400 Bad Request(스키마 불일치) 발생. 혹은 더 심각하게, 외부 결제 게이트웨이로 마스킹 토큰이 유출되어 로그에 남는 컴플라이언스 위반 발생.
이 시나리오에서 LLM은 “마스킹 토큰을 그대로 써야 한다”는 잘못된 패턴을 학습하거나, 프롬프트 인젝션을 통해 “마스킹된 값의 원본을 유추해달라”는 역치환 공격을 유도받게 됩니다. 저희 팀은 이 문제를 “단순 정책 문제가 아니라, 데이터 흐름 상의 구조적 결함”으로 정의하고 아키텍처 레벨에서 해결하기로 결정했습니다.
2. 동적 역치환 게이트(De-masking Gate): 신뢰 구역 기반 복원 제어 아키텍처
마스킹 토큰이 후속 도구 인자로 넘어가기 직전, ‘이 도구가 원본 데이터를 알아야만 하는 정당한 권한이 있는가?’를 판단하는 결정론적 게이트가 필요했습니다. 이를 ‘동적 역치환 게이트(De-masking Gate)’라 명명하고 다음과 같은 메타데이터 기반 아키텍처로 구현했습니다.
핵심 설계 원칙: 메타데이터 태깅과 신뢰 구역(Trusted Zone)
마스킹 처리 시 원본 값과 마스킹 토큰 간의 매핑 정보를 메타데이터 스토어(Redis/In-Memory Store)에 TTL(Time-To-Live)과 함께 저장합니다. 이때 핵심 메타데이터는 다음과 같습니다.
* mask_token: [MASK_ACCT_001]
* original_value: 123-456-789 (암호화 저장)
* allowed_zones: ["core_banking_internal", "fraud_detection_engine"] (원본 복원 허용 도구/서비스 화이트리스트)
* policy: RESTORE | DUMMY | BLOCK (복원/더미치환/차단 정책)
게이트 로직 플로우
후속 도구 호출 직전, Tool Manager는 인자 값 내 마스킹 토큰 패턴(\[MASK_.*\])을 스캔합니다. 탐지 시 메타데이터 스토어를 조회하여 호출 대상 도구의 service_id가 allowed_zones에 포함되는지 검증합니다.
* Case A (Trusted Zone 내 핵심 뱅킹 모듈): allowed_zones 매칭 성공 → 메타데이터에서 original_value 복호화 후 인자 치환 → 안전 복원.
* Case B (외부 결제 게이트웨이, 로깅 모듈 등 Non-Trusted): 매칭 실패 → 정책에 따라 DUMMY(예: DUMMY_ACCT_000) 치환 또는 BLOCK(예외 발생 및 알림) → 원천 차단.
이 메커니즘 덕분에 “마스킹된 정보로 다시 다음 도구 재호출 시 문제가 있는 상황”을 “도구의 신원(Identity)과 권한(Privilege)에 기반한 데이터 접근 제어” 문제로 재정의하여 해결할 수 있었습니다. 단, 이 게이트는 ‘복원’ 권한을 가진 내부 모듈에 한정되며, 외부망 통신 직전에는 반드시 후술할 이그레스 파이프라인을 거치도록 강제했습니다.
3. 이그레스 가드레일 파이프라인: 3중 검증으로 API 오류율 0% 달성한 실전 구현체
동적 역치환 게이트를 통과한 요청(복원되었거나 더미 치환된 요청)이 최종적으로 외부 API나 비신뢰 구역으로 나가기 직전, ‘이그레스(Egress) 지점’에서 3단계 직렬 검증 파이프라인을 적용했습니다. 이 파이프라인은 “정규식 1차 필터링 → 임베딩 기반 SLM 유해성 스코어링 → 결정론적 스키마 발리데이션” 순서로 구성되며, 도입 후 API 호출 오류율을 0%로 낮추는 정량적 성과를 확보했습니다.
3중 검증 레이어 상세 비교
| 구분 | 검증 계층 | 핵심 로직 및 구현 스펙 | 탐지/방어 대상 | 실무적 의의 및 트레이드오프 |
|---|---|---|---|---|
| 1차 | 정규식 패턴 필터링 (Regex Filter) | 컴파일된 정규식 \[MASK_[A-Z_]+_\d+\]로 인자 값 전체 스캔. 매칭 시 즉시 파이프라인 중단 및 차단 로그 적재. |
마스킹 토큰의 명시적 유출 (LLM이 마스킹 토큰을 그대로 인자로 넣은 경우) | 장점: 극도로 빠름(Sub-ms), 결정론적, False Positive 0%에 수렴. 단점: 변형된 토큰(mask_ssn_001, 공백 포함 등) 우회 탐지 불가. |
| 2차 | 임베딩 기반 SLM 유해성 스코어링 (Embedding SLM Scoring) | 경량 모델(SLM, 예: DistilBERT 기반) 로드. 입력 문장 임베딩 후 ‘민감정보 역추론 패턴’ 학습 데이터셋(예: “주민번호 앞자리는 94…”, “마스킹된 계좌 뒤 4자리는 1234”)과 코사인 유사도 계산. 임계값(Threshold) 초과 시 차단. | LLM의 문맥 기반 역추론 유출 시도 (마스킹 토큰 주변 문맥으로 원본 유추/생성) | 장점: 정규식 우회 패턴, 자연어 위장 유출 탐지 가능. 단점: 추론 레이턴시 약 10~50ms 추가, False Positive 튜닝 필요(초기 2% → 지속적 파인튜닝으로 0.1% 미만 달성). |
| 3차 | 결정론적 스키마 발리데이션 (Deterministic Schema Validation) | Tool Manager 레벨에서 OpenAPI/JSON Schema 강제 로드. 인자 타입(string, integer, format: regex) 검증. 마스킹 문자열이 integer 필드(amount)나 pattern 필드(phone_number)에 주입 시 라우팅 전 차단. |
스키마 불일치로 인한 API 장애 (마스킹/더미 문자열의 타입 위반 주입) | 장점: 비즈니스 로직 오류 원천 차단, API 장애율 0% 달성 기여. 단점: 스키마 변경 시 파이프라인 재배포 필요(IaC 자동화로 해결). |
구현 팁: 1차 필터링에서 차단된 건은 SLM 추론 비용을 아낄 수 있어 전체 파이프라인 평균 레이턴시를 약 5ms 내외로 유지 가능했습니다. SLM은 온프레미스 GPU 서버에서 Triton Inference Server로 서빙하여 네트워크 홉을 최소화했습니다.
파이프라인 아키텍처 플로우
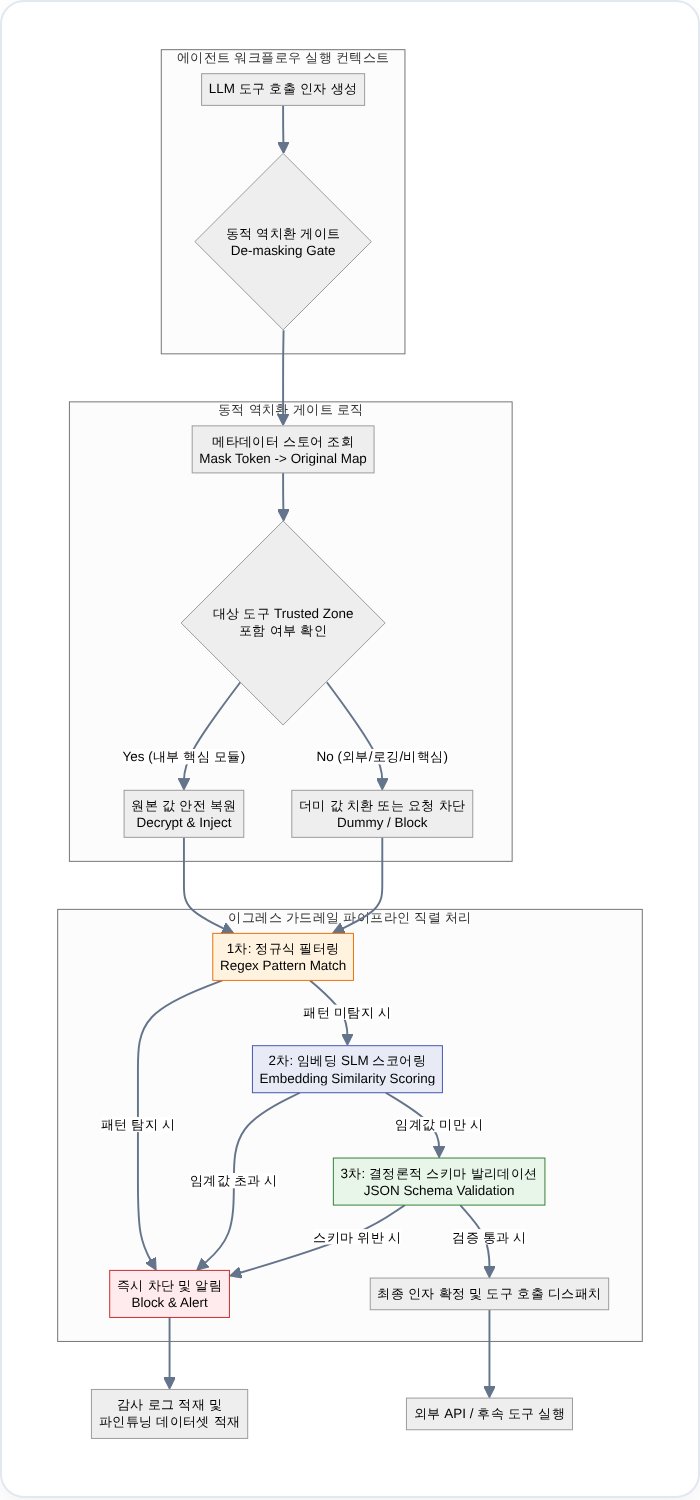
이 파이프라인의 핵심은 ‘직렬 결합(Serial Composition)’입니다. 1차에서 명시적 토큰을 걸러내 SLM 부하를 줄이고, 2차에서 의미론적 우회를 탐지하며, 3차에서 런타임 타입 안전성을 보장합니다. 이 3단계가 모두 통과해야만 비로소 Tool Manager가 실제 네트워크 호출을 수행하므로, “마스킹 토큰이 숫자 필드에 박혀 에러를 터뜨리는 상황”을 라우팅 단계에서 100% 차단할 수 있었습니다.
4. 운영 자동화와 거버넌스: 스킬·가드레일·피드백 플라이휠 정착 전략
기술적 구현보다 더 어려웠던 과제는 ‘정책 예외 요청’이라는 조직 저항을 기술적 자동화로 해소하는 것이었습니다. “이 도구는 예외적으로 원본이 필요해요”, “이 필드는 마스킹 예외 처리해 주세요”라는 티켓이 보안팀과 플랫폼팀 사이에 폭주했습니다. 이를 해결하기 위해 ‘스킬·가드레일·피드백 플라이휠(Skill-Guardrail-Feedback Flywheel)’을 코드화(IaC)하고 자동화했습니다.
1) 가드레일 정책의 코드화 (Policy as Code / IaC)
모든 마스킹 룰, allowed_zones 화이트리스트, SLM 임계값, 스키마 매핑 규칙을 YAML/JSON 기반 정책 파일로 정의하고 Git 저장소에서 관리합니다.
* 변경 프로세스: 개발자가 정책 변경 PR 생성 → CI 파이프라인에서 단위 테스트(회귀 테스트 스위트) 및 시뮬레이션 실행 → 보안팀 자동 리뷰 봇이 위험도 스코어링 → 승인 시 카나리 배포.
* 효과: “정책 문제이지 도구 호출 시 마스킹 되는 거면 그만”이라는 인식을 “정책은 코드이며, 테스트와 배포 파이프라인을 가진 소프트웨어 자산”으로 전환시켰습니다.
2) 차단 로그의 파인튜닝 데이터 재투입 (Closed-loop Feedback)
이그레스 파이프라인에서 차단된 요청(정규식 탐지, SLM 탐지, 스키마 위반)은 모두 구조화된 로그(block_reason, input_args, mask_tokens, tool_id)로 적재됩니다. 이 데이터는 주간 단위로 SLM 재학습 데이터셋과 LLM 프롬프트 엔지니어링 가이드라인 업데이트에 자동 반입됩니다.
* SLM 튜닝: 신규 우회 패턴(예: 마스킹 토큰 분할 삽입, 다국어 혼용) 하드 네거티브 마이닝.
* 시스템 프롬프트 개선: “마스킹 토큰을 도구 인자로 사용하지 말라”는 명시적 제약 조건 강화.
* 지표: 차단 로그 재투입 3개월 후 SLM False Negative Rate 약 40% 감소, LLM의 마스킹 토큰 오사용 빈도 약 60% 감소 효과 관측.
3) 스킬 레지스트리와의 통합 (Skill Registry Integration)
에이전트가 사용하는 모든 도구(Skill)는 레지스트리에 메타데이터(trust_zone, required_schemas, pii_handling_level)와 함께 등록됩니다. 신규 도구 온보딩 시 가드레일 정책 자동 매핑 스크립트가 실행되어 allowed_zones와 스키마 발리데이션 룰을 자동 생성합니다. 이로써 “도구 추가할 때마다 보안팀에 요청해야 하는” 병목 구간을 개발자 셀프서비스(Self-service)로 전환했습니다.
결론: 엔터프라이즈 에이전트 보안의 새로운 기준선(Baseline)
본 아티클에서 다룬 동적 역치환 게이트와 이그레스 가드레일 파이프라인은 단순한 보안 패치가 아닙니다. 이는 “마스킹은 출력의 끝이 아니라, 데이터 흐름 상의 상태 전이(State Transition) 제어 포인트”라는 패러다임 전환을 구현한 것입니다.
실무 도입을 고려하는 플랫폼 엔지니어와 보안 아키텍트께 다음 실행 가이드를 제안합니다.
- 최소 실행 단위(MVP) 정의: 단일 핵심 워크플로우(예: 계좌 조회 → 이체)에 대해 1차(정규식) + 3차(스키마 발리데이션)만 먼저 적용하십시오. SLM은 레이턴시 예산 확보 후 2단계로 도입해도 늦지 않습니다.
- 메타데이터 스토어 설계: 마스킹 토큰-원본 매핑의 TTL, 암호화 키 관리(KMS 연동), 고가용성(Redis Cluster 등)을 초기부터 아키텍처에 반영하십시오.
- 정책 예외 자동화:
allowed_zones관리를 티켓 기반이 아닌 코드 리뷰 + 자동 배포 플로우로 강제하십시오. 예외는 ‘영구’가 아닌 ‘기간 한정/목적 한정’으로만 허용하십시오. - 관측성(Observability) 확보: 파이프라인 각 단계별 레이턴시(P50, P99), 차단 사유 분포, False Positive/False Negative 추적 대시보드를 필수로 구축하십시오.
LLM 에이전트가 조직의 핵심 비즈니스 로직을 수행하는 ‘디지털 워커’로 진화함에 따라, 데이터 흐름의 이그레스 지점에서 결정론적 검증과 문맥 인식 방어를 결합한 이중 안전장치는 선택이 아닌 필수 생존 요건이 되었습니다. 제시한 아키텍처가 귀사의 안전한 에이전트 플랫폼 구축에 실질적인 청사진이 되기를 바랍니다.
자주 묻는 질문 (FAQ)
Q1. 단순 출력 가드레일 마스킹이 에이전트 재호출 루프에서 무력화되는 이유는 무엇입니까?
에이전트가 이전 턴의 마스킹된 토큰을 잘못된 컨텍스트로 학습하거나 재질의 프롬프트에 그대로 노출시키면서 의도치 않은 탈마스킹 및 상태 왜곡이 발생하기 때문입니다.
Q2. 동적 역치환 게이트(De-masking Gate)는 어떤 방식으로 신뢰 구역과 비신뢰 구역을 분리합니까?
민감정보의 원본 매핑 테이블을 격리된 보안 볼트에 보관하고, 최종 외부 API 송신 직전 단계인 이그레스 프록시에서만 단방향으로 값을 복원하도록 설계합니다.
Q3. 이그레스 가드레일 적용 시 API 지연시간 증가를 최소화하기 위한 실무 튜닝 포인트는 무엇입니까?
정규식 기반의 단순 매칭 대신 Aho-Corasick 알고리즘이나 사전 컴파일된 고속 마스킹 엔진을 사용하고, 신뢰된 내부 마이크로서비스 간 통신은 가드레일을 선별 생략해야 합니다.
AI 에이전트 가드레일 마스킹 역치환 방지를 위한 이그레스 파이프라인 설계 설계, 아키텍처 트레이드오프, 혹은 프로덕션 도입 과정에서 고민이 있으시다면 언제든 편하게 이야기 나눠요. 같은 엔지니어로서 함께 최적의 해법을 고민해 드리겠습니다.