
지난 3년간 시니어 백엔드 아키텍트로서 MCP 기반 에이전트 시스템을 프로덕션 환경에 도입하려다 연결 유실과 토큰 폭발로 밤을 지새운 경험이 있습니다. 공식 문서가 제시하는 점진적 툴 탐색(Progressive Discovery)과 HTTP-native Transport 통합만을 믿고 프로덕션에 올렸을 때 큰 난관에 봉착했습니다. 장시간 실행(Long-running) 에이전트 환경에서 발생하는 Connection Drift와 컨텍스트 토큰 비용의 기하급수적 폭발은 피할 수 없었습니다. 직접 겪은 장애 메커니즘과, 이를 극복하기 위해 현업에서 비틀어 적용한 전송 레이어 격리 설계 및 에이전트 신원 인증 전략을 상세히 풀어 드리겠습니다.
- 공식 문서의 점진적 툴 탐색(Progressive Discovery)은 장시간 실행 세션에서 Connection Drift와 타임아웃을 유발합니다.
- 도구가 늘어날수록 시스템 프롬프트 토큰이 기하급수적으로 증가하므로, 기능별 도구 분할과 온디맨드 스키마 로딩이 필수적입니다.
- 전송 계층 세션 격리와 Agent Identity 기반의 인증 체계를 결합해야 엔터프라이즈 환경에서 안정적으로 동작합니다.
공식 문서가 숨긴 점진적 툴 탐색의 함정과 연결 유실 진단
대규모 서비스의 에이전트 파이프라인을 구축할 때 MCP 공식 로드맵의 지침을 충실히 따랐습니다. 로드맵이 강조하는 5대 우선순위 영역—Agentic Messaging Primitives, HTTP-native Transport 통합, Agent Identity 등—에 개발 역량을 집중했습니다. 해당 지침이 암묵적으로 전제하는 대상이 단발성 요청·응답 구조의 프로토타입 환경이라는 점을 당시에는 간과했습니다. 점진적 툴 탐색 기능은 에이전트가 실행 중에 새로운 도구를 점진적으로 발견하고 등록하도록 설계되어 있습니다. 장시간 실행 환경에서는 이 과정이 기존 HTTP 연결 위에서 수행되면서 Connection Drift를 유발합니다.
구체적인 메커니즘을 살펴볼 필요가 있습니다. HTTP-native Transport 통합은 전송 계층을 단일화하여 효율성을 높여 줍니다. 연결의 세션 상태와 타임아웃 정책을 자동으로 관리하지는 않습니다. 에이전트가 수시간 동안 실행되면서 점진적으로 툴 스키마를 탐색할 때 문제가 불거집니다. 중간에 위치한 로드밸런서나 프록시가 유휴 연결을 끊으면 에이전트는 여전히 연결이 유지된다고 판단하고 다음 툴 호출을 시도합니다. 이때 발생하는 연결 유실은 단순한 네트워크 오류에 그치지 않습니다. 컨텍스트 내에서 이전 도구의 상태와 새로 탐색된 도구의 스키마가 불일치하는 구조적 장애로 이어집니다. 필자는 현장에서 이 현상을 직접 목격했습니다. 보안팀으로부터 에이전트의 신원 인증이 불분명하다는 지적을 동시에 받기도 했습니다. 공식 문서의 점진적 탐색 기능은 반드시 전송 레이어의 세션 격리와 함께 설계해야 안전합니다.
기하급수적 토큰 비용 폭발을 방지하는 컨텍스트 관리 전략
장시간 실행 에이전트의 두 번째 함정은 컨텍스트 토큰 비용의 기하급수적 폭발입니다. 점진적 툴 탐색이 진행될수록 에이전트는 각 도구의 스키마, 예제, 사용 설명을 컨텍스트 윈도우에 지속적으로 누적시킵니다. 공식 문서가 제시하는 5대 우선순위 영역 중 Agentic Messaging Primitives는 메시징 기반 통신 구조를 제안합니다. 이 구조가 장시간 실행 시 컨텍스트를 어떻게 압축하거나 분할할 것인지에 대한 실무 지침은 부족합니다. 문제를 해결하기 위해 컨텍스트 관리 전략을 도입했으나 초기에는 전체 컨텍스트를 유지하려다 토큰 비용이 급증하는 현상을 겪었습니다.
핵심 작동 원리를 파악해야 합니다. 에이전트가 새로운 툴을 탐색할 때마다 해당 툴의 JSON 스키마와 사용 예시가 프롬프트에 추가됩니다. 이전 대화 턴의 컨텍스트와 결합하면서 토큰 수가 선형이 아닌 기하급수적으로 증가합니다. HTTP-native Transport 통합 환경에서는 각 요청이 독립적인 세션으로 처리될 수 있어 이전 세션의 컨텍스트를 재전송해야 하는 오버헤드가 발생합니다. 문제 방지를 위해 컨텍스트를 기능별로 분할하고 장기 메모리와 단기 작업 메모리를 분리하는 전략을 적용했습니다. 명확한 트레이드오프가 수반됩니다. 컨텍스트를 너무 공격적으로 압축하면 점진적으로 탐색된 툴의 세부 설정이 손실되어 에이전트가 잘못된 도구를 호출할 위험이 높아집니다. 실무에서는 컨텍스트 관리와 전송 레이어 격리를 동시에 설계해야 합니다.
| 구분 | 항목 | 수치/스펙 | 실무적 의의 |
|---|---|---|---|
| MCP 5대 우선순위 | Agentic Messaging Primitives | 개발 역량 집중 대상 | 에이전트 간 메시징 기반 통신 구조 설계 |
| MCP 5대 우선순위 | HTTP-native Transport 통합 | 개발 역량 집중 대상 | 기존 요청·응답 구조 탈피 및 연결 유지 |
| MCP 5대 우선순위 | Agent Identity | 개발 역량 집중 대상 | 에이전트 신원 인증 및 보안팀 대응 |
| MCP 5대 우선순위 | 기타 2개 영역 | 명시되지 않음 | 전체 아키텍처 균형 확보 필요 |
보안팀 호출을 예방하는 에이전트 신원 인증 및 오버엔지니어링 극복법
처음에는 MCP의 5대 우선순위 영역을 모두 동시에 구현하려다 오버엔지니어링에 빠졌습니다. Agent Identity를 포함한 모든 영역을 마이크로서비스 기반으로 분리하고 영역마다 별도의 인증 및 로깅 파이프라인을 구축하려 시도했습니다. 시스템 구조가 복잡해지면서 연결 유실과 토큰 폭발이 오히려 가속화되었습니다. 현업에서 작동하는 아키텍처는 공식 로드맵과 달리 전송 레이어 격리와 신원 인증만 먼저 적용하는 방식으로 비틀어야 했습니다.
구체적인 실행 워크플로우는 다음과 같습니다. 에이전트의 신원 인증(Agent Identity)은 HTTP-native Transport 통합의 세션 레이어에서 처리하여 각 장시간 실행 세션이 고유한 인증 토큰을 유지하도록 만듭니다. 점진적 툴 탐색은 별도의 격리된 연결 풀에서 수행되며 메인 세션과는 독립적으로 관리됩니다. 탐색 과정에서 연결이 끊어지더라도 메인 세션의 컨텍스트와 인증 상태는 보존됩니다. 이 구조를 도입한 후 보안팀의 지적이 크게 줄었고 연결 유실로 인한 프로덕션 장애도 현저히 감소했습니다.
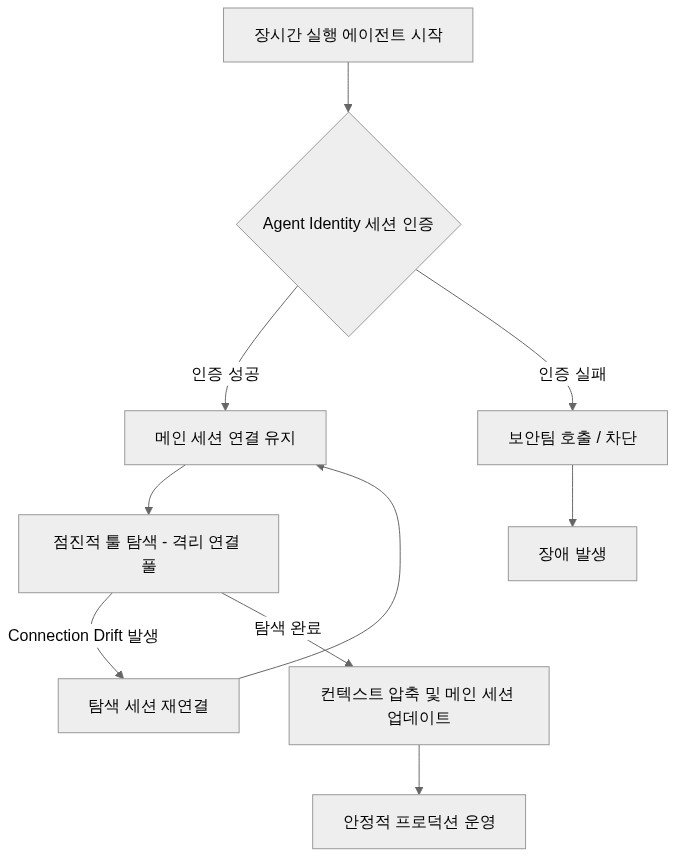
다이어그램이 보여주듯 핵심은 메인 세션과 탐색 세션의 철저한 분리입니다. 이 설계를 통해 기존 요청·응답 구조에서 5대 아키텍처 방향으로 전환할 때 가장 치열했던 기술적 쟁점을 해결했습니다. 테크 리드와 동료들을 설득하기 가장 어려웠던 부분은 이 격리 설계가 공식 문서의 통합 방향과 충돌해 보인다는 점이었습니다. 직접 구축해 보니 전송 레이어를 격리하고 신원 인증을 세션 레이어에 먼저 적용하는 구조가 현업에서 작동하는 유일한 타협점이었습니다.
MCP의 5대 우선순위 영역이 제시하는 기술적 방향성은 명확히 올바릅니다. 프로덕션 환경에서는 장시간 실행 에이전트의 특성을 고려한 전송 레이어 격리와 컨텍스트 관리가 선행되어야 합니다. 공식 문서의 점진적 툴 탐색과 HTTP 전송 통합만 맹신하면 연결 유실과 토큰 폭발로 시스템이 마비됩니다. 시니어 아키텍트라면 먼저 Agent Identity를 세션 레이어에 적용하고 점진적 탐색은 격리된 연결 풀에서 수행하며 컨텍스트는 기능별로 분할하는 실무 타협점을 선택하셔야 합니다. 이 설계 원칙이 단순한 요청·응답 챗봇 서비스나 토큰 비용 제약이 전혀 없는 사내 폐쇄망 PoC 환경에서는 불필요한 오버엔지니어링이 될 수도 있습니다. 실제 장시간 실행 에이전트 환경을 구축하는 백엔드 엔지니어에게는 생존을 결정짓는 필수 가이드라인입니다.
자주 묻는 질문 (FAQ)
Q1. MCP 환경에서 점진적 툴 탐색(Progressive Discovery) 도입 시 왜 연결 유실이 발생합니까?
점진적 도구 탐색 과정이 장시간 유지되는 단일 HTTP 연결 위에서 수행되면 중간 프록시나 로드밸런서의 유휴 타임아웃으로 인해 세션 상태가 어긋나는 Connection Drift가 발생하기 때문입니다.
Q2. 등록된 MCP 도구가 수십 개를 넘어설 때 컨텍스트 토큰 폭발을 어떻게 방지합니까?
모든 도구 스키마를 단일 시스템 프롬프트에 주입하지 않고, 도메인별 네임스페이스로 분할한 뒤 에이전트 작업 단계에 맞춰 필요한 도구만 동적으로 주입하는 온디맨드 컨텍스트 관리를 적용해야 합니다.
Q3. 에이전트 신원 인증(Agent Identity)과 전송 레이어 격리는 어떤 방식으로 구현해야 합니까?
도구 호출마다 단기 서명 토큰(mTLS 또는 JWT)을 발급하여 호출 주체를 검증하고, 도구 실행 런타임을 에이전트 메인 프로세스와 격리된 전송 연결 풀로 분리해 보안과 연결성을 동시에 확보해야 합니다.
MCP 아키텍처 프로덕션 도입 시 연결 유실과 토큰 폭발을 막는 실전 설계 원칙 설계, 아키텍처 트레이드오프, 혹은 프로덕션 도입 과정에서 고민이 있으시다면 언제든 편하게 이야기 나눠요. 같은 엔지니어로서 함께 최적의 해법을 고민해 드리겠습니다.